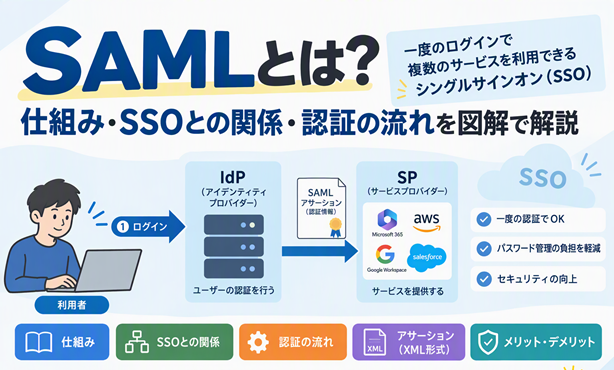
SAMLとは何かを初心者向けに図解で解説します。SSOとの関係、IdPとSPの役割、アサーション、認証の流れ、メリット・デメリットまでわかりやすく説明します。
SAMLとは
SAML(サムル)は、SSOに用いる通信プロトコルの一つで、異なるインターネットドメイン間でユーザーの認証、認可に関する情報交換をするための仕様です。
SAMLの概要
SAML(Security Assertion Markup Language)は、異なるシステム間でユーザーの認証情報や属性情報を安全にやり取りするための標準仕様です。
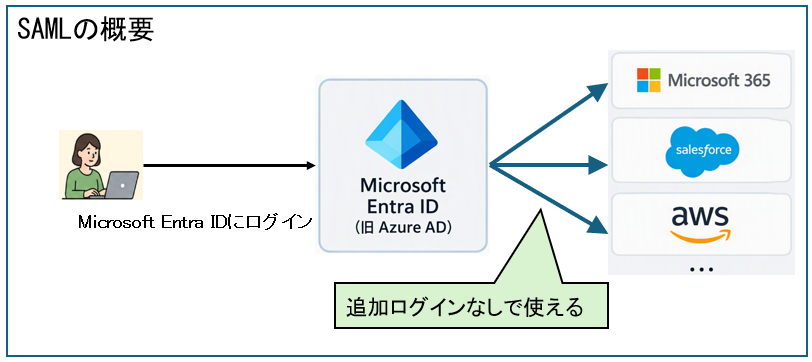
例えば、社内でMicrosoft Entra ID(旧Azure AD)にログインすると、その後はMicrosoft 365やSalesforce、AWSなどの複数のサービスを追加のログインなしで利用できる場合があります。この仕組みを実現する技術の一つがSAMLです。
SAMLが利用される目的
SAMLが利用される目的は主に次のとおりです。
- シングルサインオン(SSO)を実現する
- パスワード管理の負担を減らす
- サービスごとに認証情報を保持する必要をなくす
- セキュリティを向上させる
SAMLとSSO(シングルサインオン)の関係
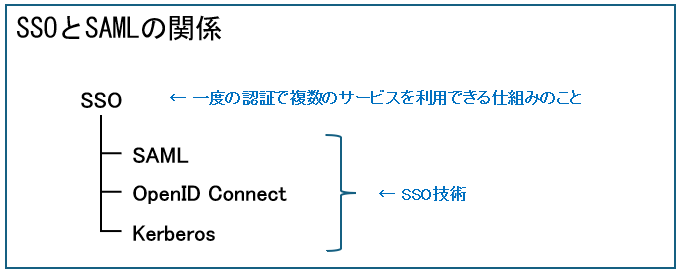
SSO(シングルサインオン)とは、一度の認証で複数のサービスを利用できる仕組みのことです。
SSOが「目的」であり、SAMLはその目的を実現するための「技術」です。
SAMLの構成
SAMLによる認証連携は、主に「アイデンティティプロバイダー(IdP)」と「サービスプロバイダー(SP)」という2つのシステムによって実現されます。
アイデンティティプロバイダー(IdP)とは
アイデンティティプロバイダー(Identity Provider:IdP)とは、利用者の認証を行うシステムのことです。
認証に成功すると、IdPは「この利用者は認証済みです」という情報を含むアサーションを生成し、SPへ送信します。
■IdPの例
- Microsoft Entra ID(旧Azure AD)
- Google Workspace
- Active Directory Federation Services(AD FS)
サービスプロバイダー(SP)とは
サービスプロバイダー(Service Provider:SP)とは、利用者へサービスを提供するシステムのことです。
SPは利用者の認証そのものは行いません。その代わりに、IdPから送られてきた認証結果を信頼し、利用者のログインを許可します。
■SPの例
- Microsoft 365
- AWS
- Salesforce
- Zoom
- Box
SPとIdPの信頼関係
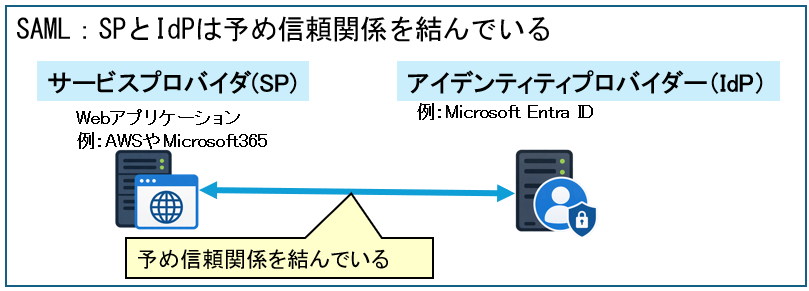
SAML認証では、SPとIdPがあらかじめ信頼関係を構築していることが前提となります
SAML認証の仕組み
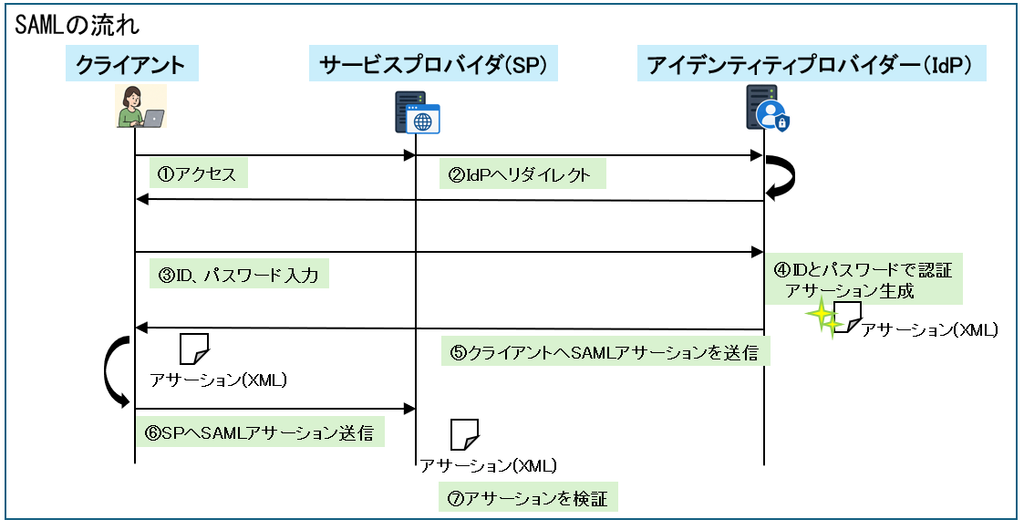
SAML認証では、利用者がサービスへアクセスすると、サービスプロバイダー(SP)は認証をアイデンティティプロバイダー(IdP)へ委任します。
SAML認証の流れ
SAML認証の基本的な流れは次のとおりです。
- 利用者がSPへアクセスする
- SPが利用者をIdPへリダイレクトする
- 利用者がIdPでIDとパスワードを入力する
- IdPが利用者を認証する
- IdPがアサーションを生成する
- アサーションがSPへ送信される
- SPがアサーションを検証する
- SPが利用者のログインを許可する
アサーションとは
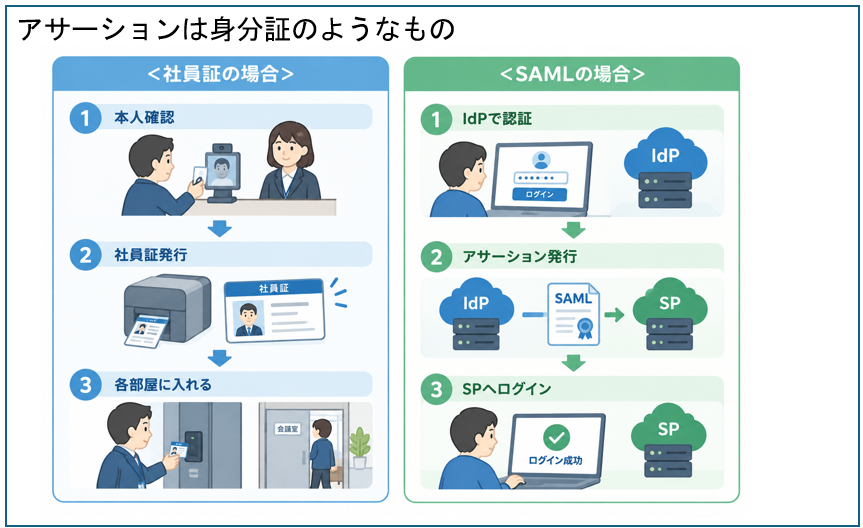
アサーションとは、IdPが発行する「この利用者は認証済みである」ことを証明する情報です。
身近なもので例えると、アサーションは「入館証」や「身分証明書」のようなものです。
SAMLのパスワード管理が安全な理由
SAMLでは、利用者のパスワードはIdPだけが管理し、SPへ送信しません。
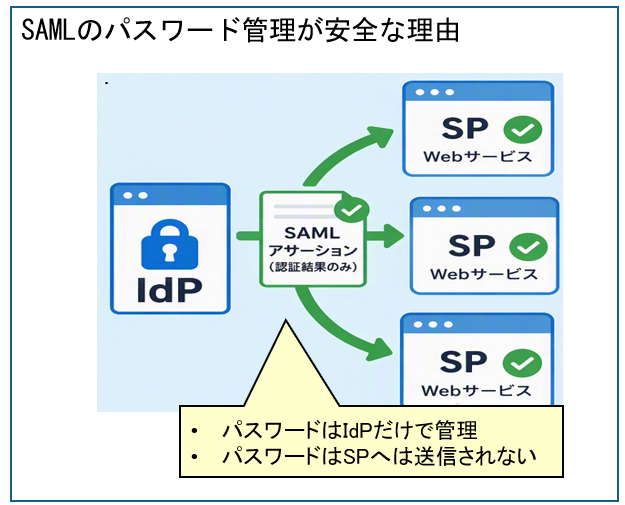
もし利用するサービスごとにパスワードを送信していると、多くのシステムに認証情報が保存されることになります。その結果、万が一サービスが侵害された場合にパスワードが漏えいするリスクが高まります。
SAMLでやり取りされる情報
SAMLはXML形式を使用する
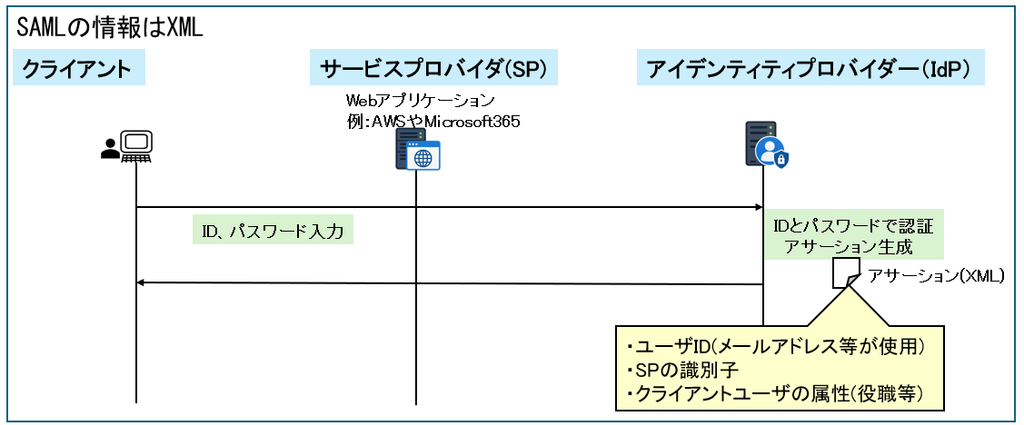
SAMLでやり取りされる情報は、XML(Extensible Markup Language)形式で記述されます。
XMLはデータに意味を持たせながら構造化して表現できる形式です。そのため、異なるシステム同士でも同じ形式で情報をやり取りできます。
アサーションに含まれる情報
アサーションには認証結果だけでなく、利用者に関するさまざまな情報が含まれています。
代表的な情報は次のとおりです。
- ユーザーID
- メールアドレス
- 氏名
- 所属部署
- 役職
- グループ情報
- 権限情報
- 認証日時
- SPの識別子
認証と認可の情報を伝達できる
SAMLは認証情報だけでなく、認可に利用できる情報も伝達できます。
ここで、認証と認可の違いを確認しておきましょう。
- 認証(Authentication):利用者が本人であることを確認すること
- 認可(Authorization):利用者に何を許可するかを決定すること
例:「管理者画面を利用できる」「一般利用者向け機能のみ利用できる」など
SAMLのメリットとデメリット
| メリット | デメリット |
|---|---|
| ・パスワード管理の負担を軽減できる ・セキュリティを向上できる | ・設定が複雑になりやすい ・IdPに障害が発生すると影響が大きい ・XMLの処理が複雑 ・サービスによっては対応していない場合がある |
SAMLとOAuth・OpenID Connectの違い
SAMLとOAuthの違い
SAMLとOAuthの違いについて比較表で確認してみましょう。
| 項目 | SAML | OAuth |
|---|---|---|
| 主な用途 | 認証 | 認可 |
| データ形式 | XML | JSON |
| 利用例 | 企業SSO | SNS連携 |
基本情報技術者試験で覚えるポイント
SAMLについては、次の内容を理解しておくことが重要です。
- SAMLはSSOを実現するための技術である
- 異なるインターネットドメイン間でセキュリティ情報を共有してSSOが可能
- IdPが認証を行い、SPはサービスを提供する
- IdPはアサーションを発行する
- SPはアサーションを検証してログインを許可する
- アサーションはXML形式である
- SPへパスワードを送信しない
- 認証情報だけでなく属性情報や権限情報も伝達できる
コメント