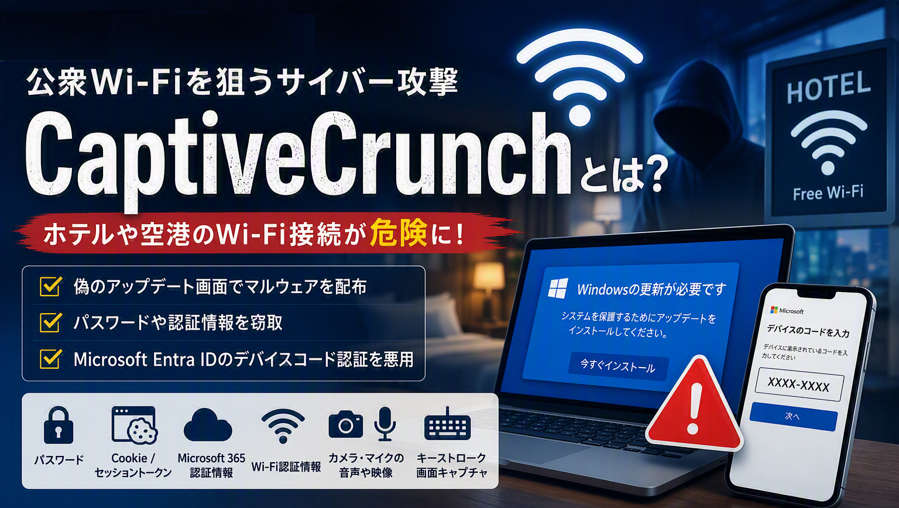
Microsoft Threat Intelligenceが、公衆Wi-Fiやホテルなどのゲストネットワークを悪用した新たな攻撃キャンペーン「CaptiveCrunch」を公表しました。
この攻撃では、ホテルやカンファレンスセンターなどのネットワークを利用するユーザーの通信を操作し、偽のWebサイトや偽のソフトウェア更新画面へ誘導します。
CaptiveCrunchとは?
CaptiveCrunchは、Microsoft Threat Intelligenceが追跡している攻撃キャンペーンの名称です。
攻撃キャンペーンとは
特定の目的を達成するために、明確な意図と共通の手段(手法やインフラ)を使って、長期間かつ組織的に行われる一連のサイバー攻撃活動のことです。
単発の攻撃ではなく、失敗や成功を繰り返しながら執拗に標的へ侵入・潜伏を試みる点が特徴です。
この攻撃で特に注目したいのが、ホテルやカンファレンスセンターなどで利用される「キャプティブポータル」付きのWi-Fiネットワークが攻撃対象になっていることです。
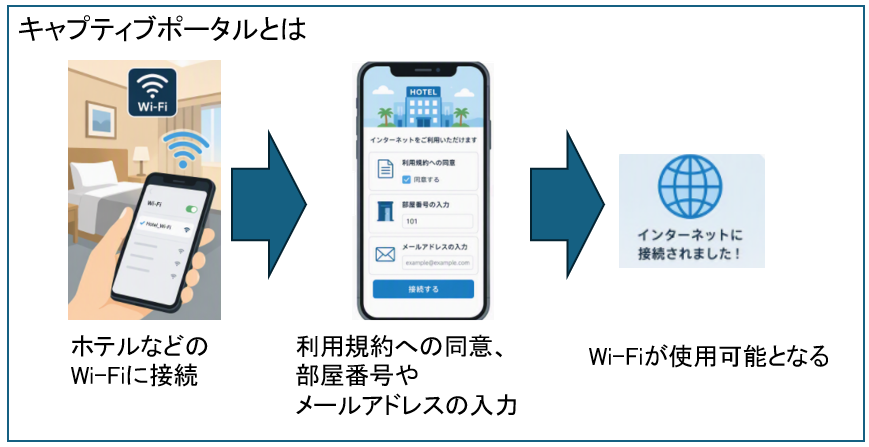
キャプティブポータルとは
キャプティブポータルとは、ホテルなどのWi-Fiに接続した際に表示される「利用規約への同意」「部屋番号の入力」「メールアドレスの入力」などを行うWebページのことです。
何が盗まれる?
報告によると、攻撃に使われるマルウェアは以下のような情報を窃取できます。
- 保存済みパスワード
- ブラウザのCookieやセッショントークン
- Microsoft 365認証情報
- Wi‑Fi認証情報
- スクリーンショット
- キーストローク
CaptiveCrunchの攻撃の流れ
- ユーザーがホテルなどのWi-Fiに接続する
- 攻撃者がDNSやHTTP通信を改ざんし、ユーザーを偽サイトへ誘導る
ここがCaptiveCrunchの重要なポイントです。
Storm-2945がキャプティブポータルを利用するネットワークでDNSやHTTP通信を操作し、ユーザーの通信を攻撃者が管理するインフラへリダイレクト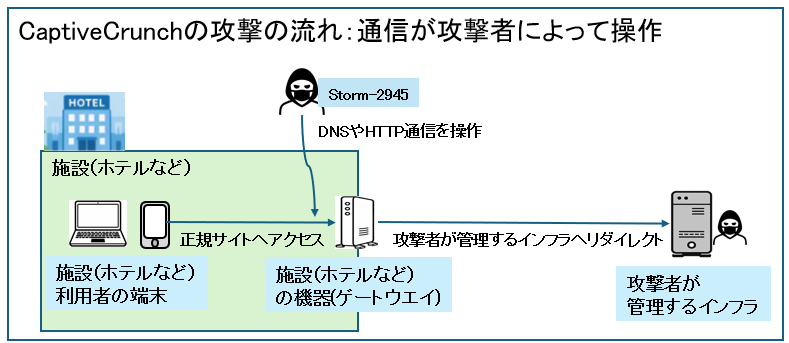
- Windows Updateやブラウザ更新画面を装った偽メッセージ
攻撃者は、ブラウザーやOSのアップデートに見せかけた画面を表示します。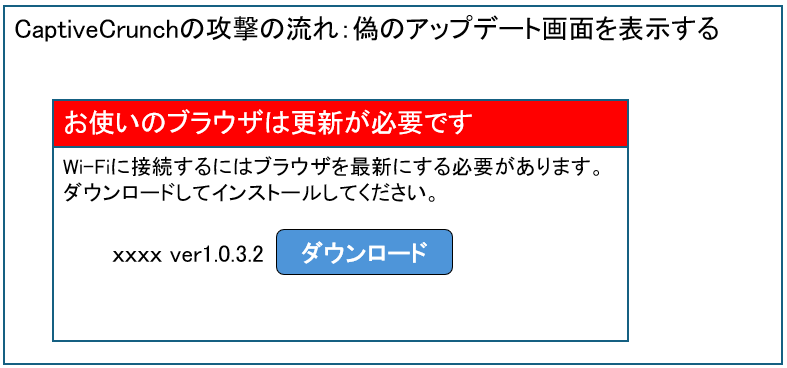
- ClickFixでユーザーに操作させる
CaptiveCrunchでは、ClickFixと呼ばれるソーシャルエンジニアリング手法も利用されています。
ClickFixでは、ユーザーに「問題を解決するための操作」と思わせて、実際には悪意のあるコマンドやスクリプトを実行させます。 - CornFlakeというRATに感染する
CaptiveCrunchで確認された主要なマルウェアの一つが「CornFlake」です。
CornFlakeは情報窃取型マルウェアで、Go言語で作られたWindows向けRATです。
RATとは「Remote Access Trojan」のことで、感染したPCを攻撃者が遠隔操作できるようにするマルウェアです。
Microsoft Entra IDの「デバイスコード認証」も悪用
Microsoft Entra IDの「デバイスコード認証」とは?
デバイスコード認証はMicrosoftが提供している正規の認証方式です。
たとえば、スマートTVやIoT機器、コマンドラインツールなど、Webブラウザーでログインするのが難しい端末の場合、「このURLをスマートフォンなどで開いてください。表示されたコードを入力してください」という方式で認証できます。
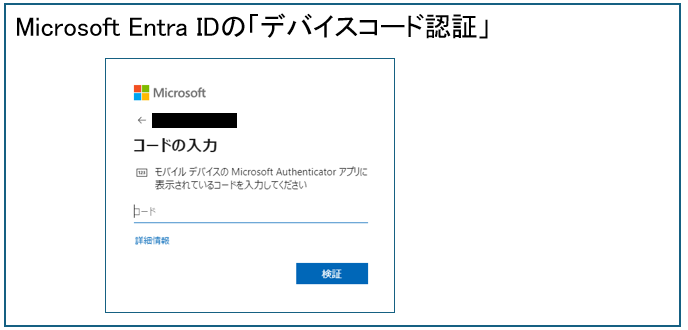
Microsoftの公式説明でも、デバイスコードフローは入力が制限されたデバイスなどで利用するための仕組みとされています。
攻撃では何が起きるのか?
例えば攻撃者が先にデバイスコード認証を開始します。
- 攻撃者
Microsoft Entra IDで認証を開始 - Microsoft
「このコードを入力してください」 - 攻撃者
「このコードを入力してください」と被害者に伝える - 被害者
本物のMicrosoft認証画面を開き、攻撃者が指定したコードを入力 - Microsoft
被害者の認証を確認 - 攻撃者が被害者になりすましてMicrosoft 365へアクセスできる状態になる
今回のCaptiveCrunchとの関係
Storm-2945がCaptiveCrunchのランディングページから、ユーザーをMicrosoft Entra IDのデバイスコード認証へ誘導していました
CaptiveCrunch攻撃の対策
CaptiveCrunchから身を守るには、まずホテルや公共施設などの信頼できないWi-Fiをできるだけ利用しないことが重要です。
やむを得ず利用する場合は、モバイル通信やテザリングなど、より信頼できる通信手段を選びましょう。
企業では、Wi-Fi接続の制限や認証の強化などを組み合わせ、ネットワークだけに頼らない対策を行うことが大切です。
<利用者が心がけること>
- 公衆Wi-Fiを信用しすぎない
- Webページの「アップデート要求」を信用しない
- Webページで支持されたコマンドを安易に実行しない
コメント