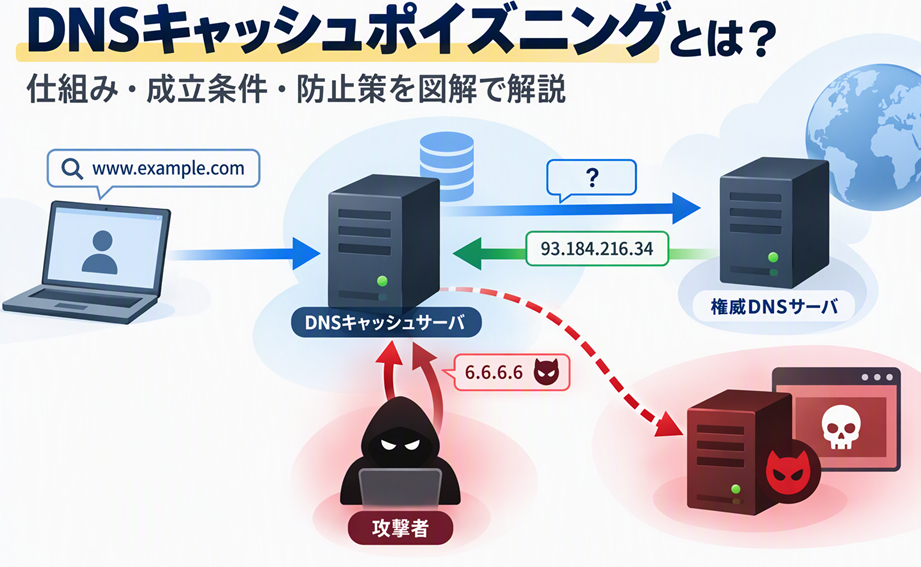
DNSキャッシュポイズニングとは、DNSキャッシュサーバに偽のDNS情報を登録させ、利用者を攻撃者が用意した偽のWebサイトなどに誘導するサイバー攻撃です。
この記事では、DNSキャッシュサーバの基本的な仕組みから、DNSキャッシュポイズニングの攻撃手法、カミンスキー攻撃、DNSSECなどによる防止策まで、図解を交えてわかりやすく解説します。
DNSキャッシュサーバの基礎
DNSキャッシュサーバの役割
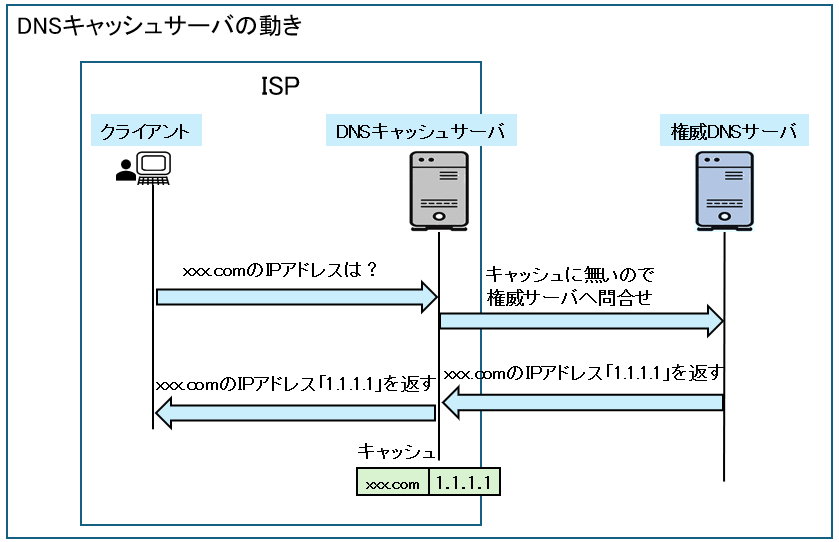
DNSキャッシュサーバは、ドメイン名(例:www.example.com)に対応するIPアドレスを一時的に保存し、利用者からの問い合わせに回答するサーバです
DNS名前解決の仕組み
通常、DNSキャッシュサーバは利用者から問い合わせを受けると、権威DNSサーバへ問い合わせを行い、その結果をキャッシュとして保存します。次回以降はキャッシュを利用することで、名前解決を高速化できます。
DNSキャッシュポイズニングとは
DNSキャッシュポイズニングは、DNSキャッシュサーバに偽のDNS情報を登録させる攻撃です。
攻撃が成功すると、利用者が正しいURLを入力しても、本来とは異なるWebサイトへ誘導されてしまいます。
DNSキャッシュポイズニングの概要
DNSキャッシュポイズニングとは、DNSキャッシュサーバのキャッシュ領域に偽のIPアドレスを登録させる攻撃です。
攻撃者は、権威DNSサーバからの正規の応答より先に偽の応答を送り込み、DNSキャッシュサーバをだまそうとします。
偽の情報がキャッシュに登録されると、そのDNSキャッシュサーバを利用する利用者は誤ったIPアドレスへ誘導されるようになります。
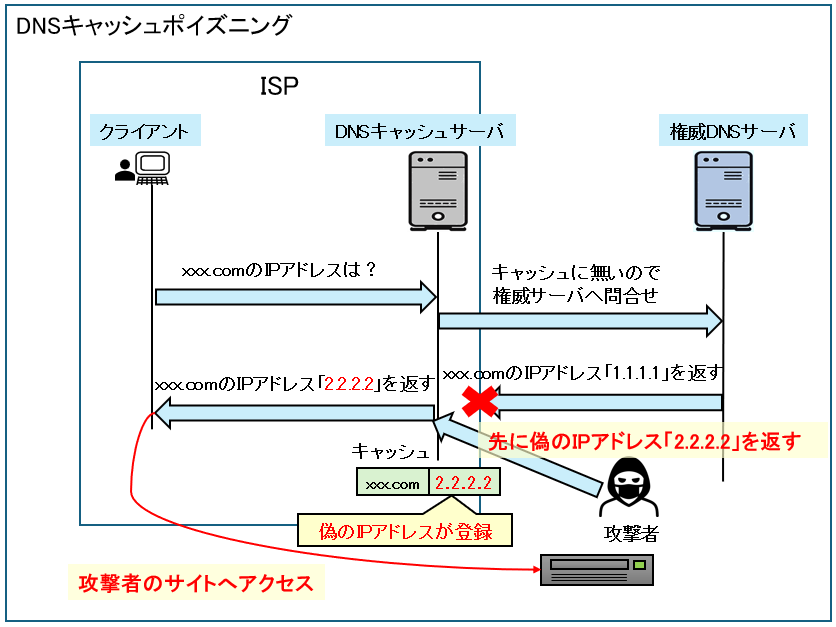
DNSキャッシュサーバが汚染され、キャッシュが有効な間、多数の利用者に影響します。
DNSキャッシュポイズニングの成立条件
DNSキャッシュポイズニングが成立してしまう条件は以下の通りです。
- 攻撃者の応答が権威DNS応答より先に届くこと
- トランザクションID(次章を参照)、問い合わせ元ポート番号、問い合わせ内容(ドメイン名など)が一致すること
トランザクションIDとは
DNSの問い合わせには、問い合わせと応答を対応付けるための識別番号であるトランザクションIDが付与されます。
DNSキャッシュサーバは、問い合わせ時のトランザクションIDと応答のトランザクションIDを比較し、一致した応答のみを受け入れます。
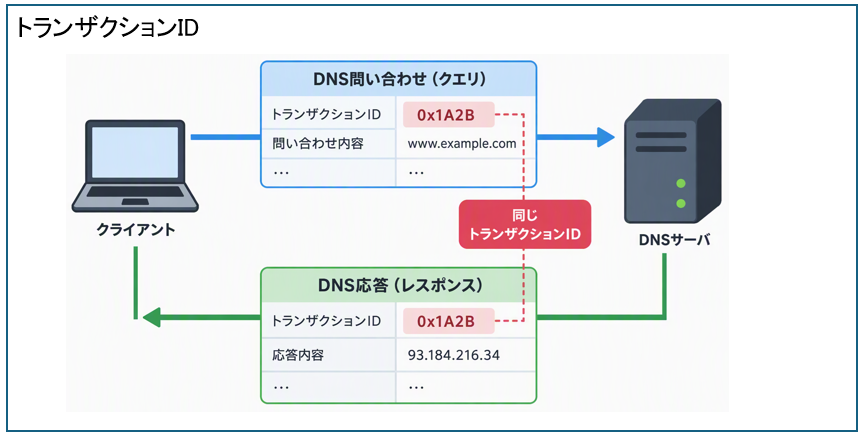
DNSキャッシュポイズニングでは、このトランザクションIDを推測して偽の応答を送り込んでいます。
DNSキャッシュポイズニングは、主にUDPを利用したDNS通信において、偽のDNS応答を正規の応答より先に送り込むことで成立する攻撃です。
TCPの場合はサーバ同士のやりとりでシーケンス番号、ACK番号という合言葉が必要なので、偽の応答を送り込むことが困難なのです。
DNSキャッシュポイズニングが危険な理由
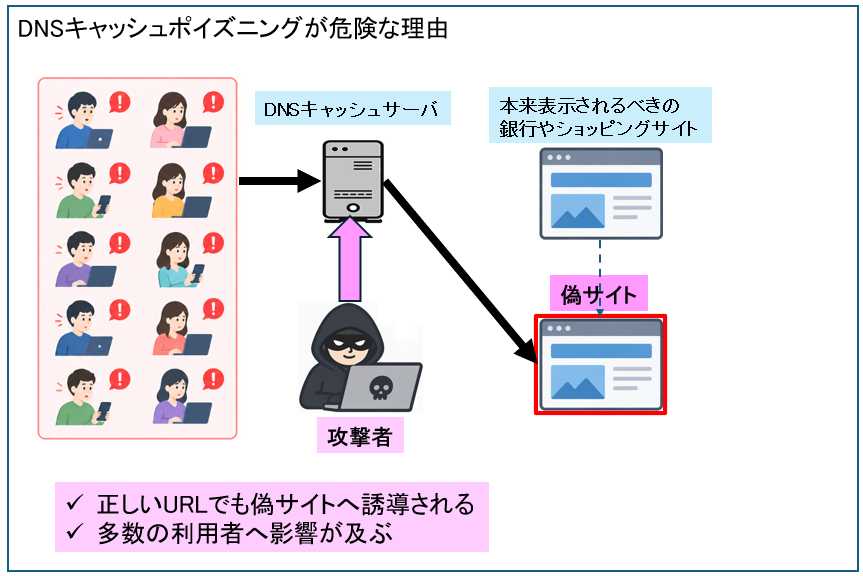
DNSキャッシュポイズニングが危険な理由は、利用者が正しいURLを入力していても偽サイトへ誘導される可能性があるためです。
例えば、利用者が銀行やショッピングサイトの正しいURLを入力したとしても、DNSキャッシュサーバが汚染されている場合は攻撃者が用意した偽サイトへ接続されることがあります。その結果、IDやパスワードを入力してしまい、情報が漏えいする可能性があります。
また、DNSキャッシュポイズニングは利用者のパソコンではなくDNSキャッシュサーバを標的とする攻撃です。そのため、一度攻撃が成功すると、そのDNSキャッシュサーバを利用している多くの利用者が影響を受ける恐れがあります。
DNSキャッシュポイズニングの防止策
DNSキャッシュポイズニングの防止策は以下があります。
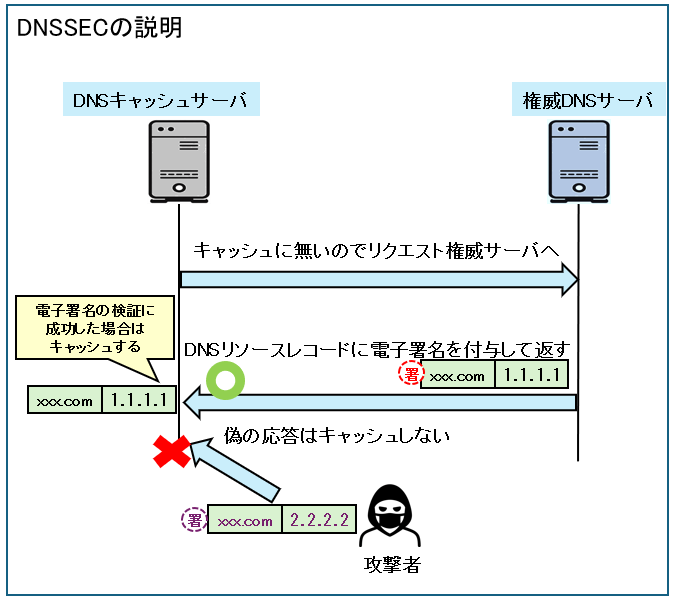
DNSSEC
DNSSECは、DNSリソースレコードに付与された電子署名を検証して、正当性が確認できた応答のみをキャッシュすることで、DNSキャッシュポイズニングを防止します。
トランザクションIDや送信元ポート番号のランダム化
- トランザクションIDを予測困難な値にする
- ポート番号はUDP53の固定値ではなく高位ポートをランダムに使用
カミンスキー攻撃とは
カミンスキー攻撃は、2008年にDan Kaminsky氏によって公表されたDNSキャッシュポイズニング攻撃です。
カミンスキー攻撃の概要
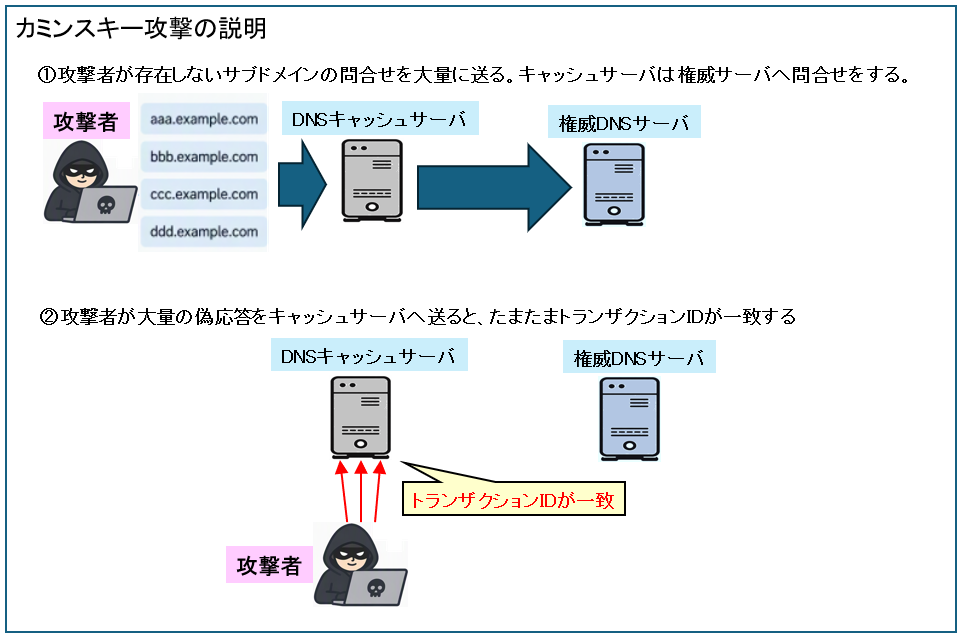
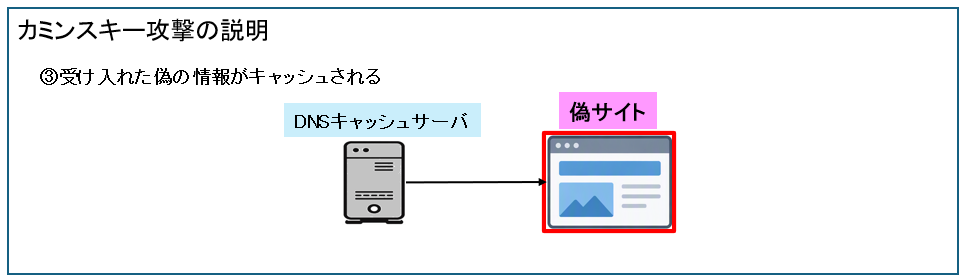
カミンスキー攻撃の流れは以下の通りです。
- 攻撃者が存在しないサブドメインを大量に問い合わせし、キャッシュサーバが権威DNSサーバへ問い合わせします。
(キャッシュされていない名前を毎回生成しやすいのでサブドメインが使われる) - 攻撃者がキャッシュサーバへ大量の偽応答を送信すると、トランザクションIDが一致します。
(DNSのトランザクションIDは16ビットなので、の65,536通りだけなので、攻撃者があてるのは簡単)
従来のDNSキャッシュポイズニングとの違い
従来の攻撃では、1つのDNS問い合わせに対してトランザクションIDを推測する必要がありました。
一方、カミンスキー攻撃では、存在しないサブドメインへの問い合わせを大量発生させます。
対策
DNSサーバでは次のような対策が行われています。
- トランザクションIDのランダム化
- 送信元ポート番号のランダム化
- DNSSECの利用
まとめ
- DNSキャッシュポイズニングは、DNSのキャッシュに偽のIPアドレスを登録させ、偽サイトに誘導する攻撃である。
- DNSキャッシュポイズニングの対策には、DNSSEC(DNSレコードに付与された電子署名の検証)や、トランザクションID及び送信元ポート番号のランダム化がある。
コメント